Para encontrar infraestructuras vulnerables en Shodan, los analistas de ciberseguridad utilizan filtros avanzados que permiten identificar servicios expuestos a Internet, puertos abiertos y tecnologías potencialmente desactualizadas. Este motor de búsqueda recopila información técnica sobre dispositivos y sistemas accesibles desde redes públicas, facilitando la detección de configuraciones inseguras y posibles puntos de entrada.
Sin embargo, la exposición de un servicio no confirma por sí sola la existencia de una vulnerabilidad. El análisis exige interpretar los banners, identificar las versiones de software y contrastar los hallazgos con vulnerabilidades conocidas. Mediante búsquedas específicas y técnicas de reconocimiento, Shodan ayuda a evaluar la superficie de ataque y priorizar los riesgos durante auditorías de seguridad y ejercicios de hacking ético.
Filtros avanzados para encontrar infraestructuras vulnerables en Shodan
Los filtros avanzados de Shodan permiten localizar infraestructuras expuestas mediante búsquedas que combinan ubicación geográfica, puertos, servicios y tecnologías detectadas. En lugar de consultar dispositivos de manera indiscriminada, los analistas delimitan los resultados según características técnicas que ayudan a identificar posibles debilidades de seguridad.
Para encontrar infraestructuras vulnerables en Shodan, el análisis comienza con la información que recopila la plataforma mediante banners de servicios y otros metadatos accesibles públicamente. Estos registros aportan detalles sobre protocolos, productos, versiones de software y sistemas operativos, aunque su disponibilidad depende de la respuesta de cada dispositivo.
La eficacia de una búsqueda reside en combinar criterios. Por ejemplo, un filtro geográfico acota los resultados a un país, mientras que otro identifica un servicio específico y un tercero permite distinguir la tecnología utilizada. Esta combinación reduce resultados irrelevantes y facilita la identificación de activos que requieren una evaluación de seguridad más profunda.
Este procedimiento ayuda a detectar servicios de administración expuestos, tecnologías obsoletas y activos desconocidos dentro del perímetro analizado. Además, proporciona una base técnica para organizar los hallazgos antes de iniciar su validación.
Aprende a encontrar infraestructuras vulnerables en Shodan mediante filtros avanzados, identificar servicios expuestos, interpretar riesgos y reforzar la seguridad
Los filtros esenciales de Shodan para analizar infraestructuras expuestas
Los filtros de Shodan permiten realizar búsquedas específicas sobre los servicios y dispositivos que la plataforma ha identificado en Internet. Cada filtro actúa sobre un atributo concreto de los registros indexados, como la ubicación geográfica, el puerto de comunicación, el sistema operativo o el producto que responde a una conexión.
Su importancia estriba en la capacidad de combinar varios criterios dentro de una misma consulta. Por ejemplo, un analista necesita identificar qué servidores utilizan una tecnología determinada, dónde están ubicados y qué servicios mantienen accesibles desde redes públicas. En lugar de revisar resultados individuales, los filtros permiten delimitar el conjunto de activos que cumplen esas condiciones.
Para interpretar correctamente los resultados, conviene distinguir entre los datos obtenidos directamente de un servicio y aquellos que Shodan infiere a partir de sus respuestas. Un puerto identificado aporta información sobre la exposición observada, mientras que el sistema operativo o el producto asociado dependen de las huellas técnicas disponibles.
A continuación, veremos cómo utilizar los filtros de localización, puertos y tecnologías para construir consultas precisas y comprender qué información aporta cada uno.
Filtrado por país y localización con country y city
Los filtros country: y city: de Shodan permiten delimitar las búsquedas según la ubicación geográfica asociada a las direcciones IP de los dispositivos indexados. Esta funcionalidad es útil para analizar la distribución de servicios expuestos a Internet y localizar infraestructuras dentro de una región determinada.
El filtro country: utiliza códigos de país de dos letras, siguiendo el estándar ISO 3166-1 alpha-2. Por ejemplo, ES identifica España, mientras que DE corresponde a Alemania. Por su parte, city: restringe los resultados a una ciudad concreta, utilizando el nombre que Shodan tiene registrado en sus datos de geolocalización.
Estas consultas muestran cómo aplicar ambos filtros de manera individual y combinada.
country:ES
country:ES city:"Madrid"
country:ES port:443
La geolocalización de Shodan representa una ubicación estimada a partir de la dirección IP, no necesariamente la localización física del servidor. Un servicio alojado en un proveedor cloud, una red de distribución de contenidos o una infraestructura intermediaria figura según la información geográfica disponible para esa IP.
Por tanto, el analista debe contrastar la ubicación con otros atributos, especialmente cuando necesita determinar la titularidad o el emplazamiento de un activo. Esta distinción evita atribuciones incorrectas y mejora la precisión del reconocimiento de infraestructuras expuestas.
Búsqueda por puertos y servicios abiertos con port
El filtro port: de Shodan permite identificar dispositivos que tienen un puerto de comunicación accesible desde Internet, según los registros recopilados por la plataforma. Su función consiste en restringir los resultados a un puerto concreto, lo que facilita la identificación de servicios de red y posibles puntos de exposición.
Cada puerto suele estar asociado a determinados protocolos, aunque esta correspondencia no es exclusiva. Por ejemplo, el puerto 22 se utiliza habitualmente para SSH, el 3389 para RDP y el 443 para HTTPS. Sin embargo, un servicio también funciona en puertos no convencionales, por lo que el número de puerto no demuestra por sí solo qué tecnología está operando.
Para realizar una búsqueda, basta con introducir port: seguido del número correspondiente. Estas consultas permiten identificar diferentes tipos de exposición.
port:22
port:3389
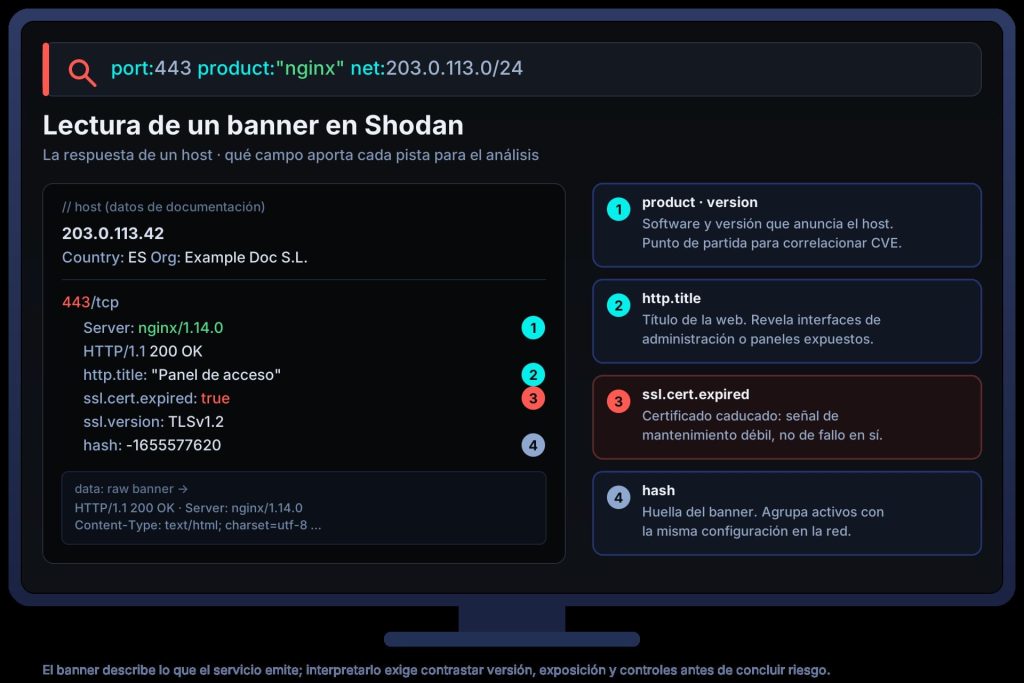
port:443 net:203.0.113.0/24
El rango 203.0.113.0/24 se utiliza como ejemplo documental. Para obtener resultados reales debe sustituirse por un rango público autorizado.
La presencia de un puerto abierto no implica necesariamente una configuración insegura. El riesgo depende del servicio que responde, sus controles de acceso, su versión y la función que desempeña dentro de la infraestructura.
Por ello, el análisis de los resultados exige revisar los banners disponibles e identificar si la exposición corresponde a un servicio legítimo o a un acceso innecesario. Este criterio es especialmente relevante cuando aparecen interfaces de administración remota o protocolos que deberían permanecer restringidos a redes internas.
Identificación de tecnologías y sistemas operativos con os y product
Los filtros os: y product: de Shodan permiten identificar sistemas operativos y tecnologías presentes en los servicios expuestos a Internet. Ambos utilizan la información técnica recopilada por la plataforma, aunque cada uno responde a una necesidad diferente dentro del reconocimiento de infraestructuras.
El filtro os: restringe los resultados según el sistema operativo identificado, como Windows o Linux. Shodan obtiene esta información a partir de las huellas disponibles en las respuestas de los servicios. Sin embargo, no todos los dispositivos revelan datos suficientes para determinar su sistema operativo con precisión.
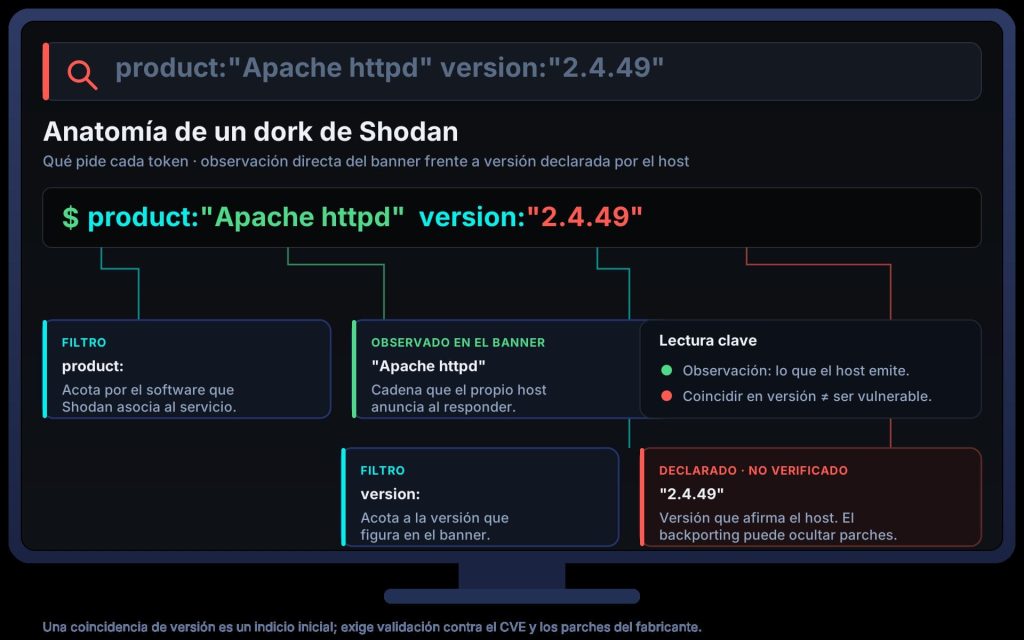
Por su parte, product: identifica el software o producto asociado a un servicio concreto, como Apache httpd, OpenSSH o Microsoft IIS. Este filtro es útil para localizar tecnologías específicas y analizar su presencia en una infraestructura. Además, su combinación con version: permite restringir la búsqueda cuando Shodan dispone de información sobre la versión detectada.
Estas consultas muestran cómo utilizar ambos filtros para identificar tecnologías dentro de los registros indexados.
os:"Windows"
product:"Apache httpd"
product:"OpenSSH" version:"7.2p2"
Correlación directa con el filtro vuln:
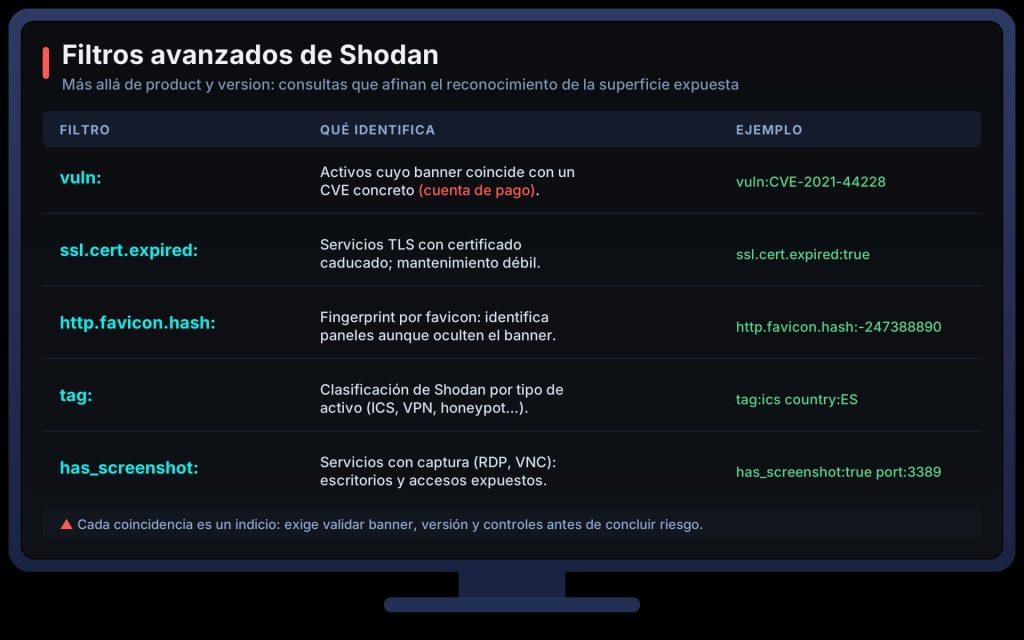
Shodan incorpora el filtro vuln:, que permite localizar activos cuyo banner coincide con una vulnerabilidad registrada en la base de datos CVE. En lugar de identificar primero la versión y buscar después el aviso correspondiente, esta consulta relaciona ambos pasos en una misma búsqueda.
Estas consultas muestran cómo aplicarlo.
Localizar servicios asociados a una vulnerabilidad concreta
vuln:CVE-2021-44228
Combinar producto y vulnerabilidad
product:"Apache httpd" vuln:CVE-2021-41773
El filtro vuln: requiere una cuenta con privilegios ampliados y opera sobre la versión declarada en el banner. Por tanto, un resultado positivo señala una coincidencia técnica, no una explotación confirmada. El analista debe comprobar las condiciones de explotación y descartar la presencia de parches incorporados sin cambio de versión.
La identificación de una tecnología no confirma que el sistema presente una vulnerabilidad conocida. Los banners pueden mostrar versiones incompletas, información desactualizada o componentes distintos de los que realmente procesan las conexiones.
Por ello, el analista debe contrastar las versiones identificadas con los avisos de seguridad del fabricante y los registros CVE correspondientes. También debe comprobar si existen parches incorporados por el proveedor que no modifican el número de versión visible. Este análisis permite distinguir una coincidencia técnica de una vulnerabilidad que requiere validación.
Ejemplos prácticos de búsquedas avanzadas con Shodan
Las búsquedas avanzadas de Shodan permiten combinar distintos filtros para identificar servicios expuestos, tecnologías específicas y posibles configuraciones inseguras dentro de una infraestructura. Estas consultas, conocidas habitualmente como Shodan Dorks, son útiles para investigar activos que presentan características técnicas relevantes para un análisis de seguridad.
En una investigación OSINT, el objetivo no consiste únicamente en localizar dispositivos conectados a Internet, sino en relacionar los resultados con posibles riesgos. Por ejemplo, identificar un servidor web antiguo, una interfaz de administración accesible o varios sistemas que comparten una misma tecnología ayuda a establecer qué activos requieren una revisión más profunda.
Los siguientes ejemplos muestran cómo aplicar búsquedas avanzadas en diferentes escenarios de reconocimiento.
product:"Apache httpd" version:"2.4.49"
http.title:"Login" net:203.0.113.0/24
port:443 product:"nginx" version:"1.14"
product:"OpenSSH" net:203.0.113.0/24
El rango 203.0.113.0/24 está reservado para documentación. Debe sustituirse por un rango público autorizado para realizar una consulta real.
Cada consulta responde a una necesidad concreta. La identificación de versiones facilita la correlación con vulnerabilidades conocidas, mientras que las búsquedas de interfaces web ayudan a localizar accesos de administración. Por otro lado, la delimitación por rangos permite examinar activos dentro de un perímetro definido.
El resultado de un Shodan Dork constituye un indicio técnico que necesita interpretación y validación. Una coincidencia con una versión antigua no confirma automáticamente que el sistema sea vulnerable, ya que el fabricante podría haber incorporado correcciones de seguridad sin modificar la versión visible.
Por tanto, un análisis riguroso debe considerar la fecha de observación, la información del banner y las recomendaciones de seguridad del fabricante antes de clasificar cualquier hallazgo como una vulnerabilidad confirmada.
Aprende a encontrar infraestructuras vulnerables en Shodan, detectar servicios expuestos y descubrir riesgos de seguridad mediante búsquedas avanzadas
Cómo reducir la exposición de una infraestructura detectada en Shodan
Reducir la exposición de una infraestructura detectada en Shodan exige identificar los servicios accesibles desde Internet y corregir las configuraciones que amplían innecesariamente la superficie de ataque. El objetivo no consiste únicamente en desaparecer del buscador, sino en eliminar los riesgos asociados a servicios públicos que deberían permanecer restringidos.
Antes de aplicar medidas correctivas, el responsable de seguridad debe comprobar la función de cada activo, sus dependencias operativas y los mecanismos de acceso existentes. Esta revisión evita interrupciones en servicios legítimos y permite establecer prioridades según la criticidad de cada sistema.
Las principales medidas para reducir la exposición son:
- Restricción de servicios de administración: Limitar el acceso a paneles administrativos, SSH y RDP mediante redes privadas, VPN o reglas de firewall que autoricen únicamente direcciones IP específicas.
- Segmentación de infraestructuras críticas: Separar bases de datos, dispositivos IoT y sistemas industriales de las redes públicas para reducir accesos no autorizados y limitar posibles movimientos laterales.
- Actualización de software y firmware: Revisar las versiones instaladas, contrastarlas con vulnerabilidades CVE conocidas y aplicar los parches de seguridad correspondientes.
- Refuerzo de autenticación: Implementar MFA en los accesos compatibles, eliminar credenciales predeterminadas y restringir los privilegios de las cuentas administrativas.
- Eliminación de servicios innecesarios: Desactivar aplicaciones abandonadas, interfaces de prueba y protocolos heredados que permanezcan accesibles sin una justificación operativa.
Tras aplicar las correcciones, es necesario verificar desde una red externa autorizada qué servicios continúan expuestos. Esta comprobación confirma si las restricciones funcionan y permite detectar configuraciones que todavía requieren atención.
Además, conviene repetir las consultas de Shodan utilizadas inicialmente. Sus registros no siempre reflejan cambios inmediatos, por lo que la ausencia de un resultado no sustituye la verificación técnica de la infraestructura. Así, la reducción de exposición se integra en un proceso continuo de gestión de riesgos.
Cómo interpretar los resultados de Shodan y evitar falsos positivos
Interpretar correctamente los resultados de Shodan exige distinguir entre un servicio expuesto, una vulnerabilidad potencial y un fallo de seguridad confirmado. La plataforma recopila evidencias técnicas que ayudan a formular hipótesis, pero su fiabilidad depende de la actualidad de los registros y de la precisión con la que identifica cada tecnología.
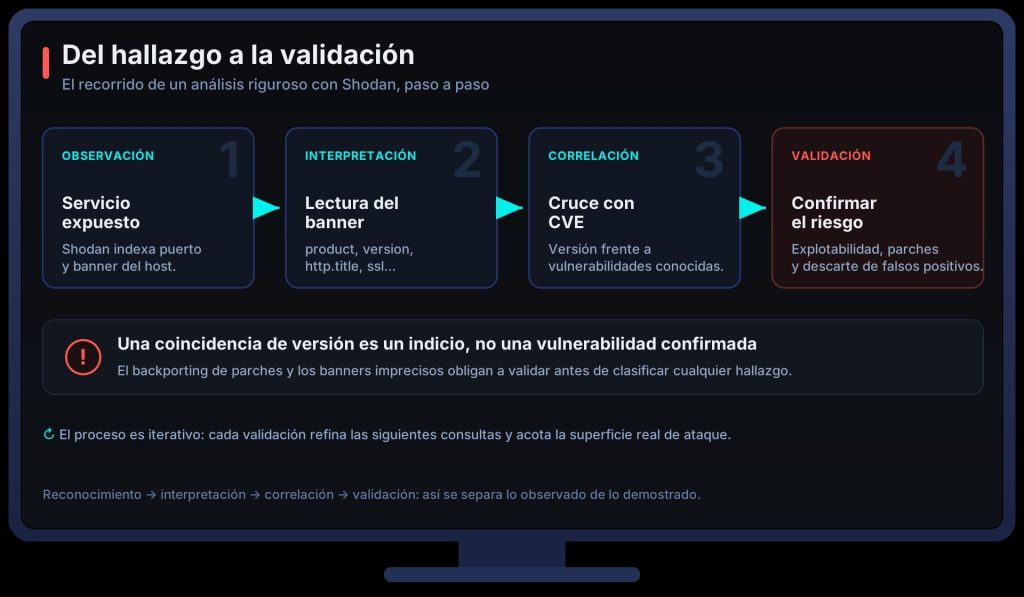
Uno de los principales errores consiste en asumir que cualquier coincidencia representa una amenaza real. Para evitar conclusiones incorrectas, el analista debe examinar varios elementos, como:
- Fecha de observación: Un resultado antiguo no garantiza que el servicio continúe accesible. Las modificaciones de red, actualizaciones y cambios de configuración alteran la exposición desde la última exploración.
- Precisión del banner: Algunos servidores ocultan sus versiones, muestran identificadores genéricos o utilizan proxies inversos. Por tanto, la información recopilada no siempre corresponde al componente que procesa realmente las solicitudes.
- Correlación con vulnerabilidades CVE: Una coincidencia entre producto, versión y vulnerabilidad conocida constituye un indicio inicial. La confirmación exige revisar las condiciones de explotación, las correcciones del fabricante y los controles presentes.
- Atribución del activo: Las direcciones IP compartidas, los proveedores cloud y las infraestructuras intermediarias dificultan determinar quién administra realmente un servicio. Una atribución incorrecta distorsiona el alcance de la investigación.
La calidad del análisis depende de la capacidad para contextualizar estos hallazgos y documentar evidencias verificables. Un informe técnico debe diferenciar las observaciones confirmadas de las hipótesis pendientes de validación, sin atribuir vulnerabilidades que todavía no han sido demostradas.
Para ver este criterio aplicado de principio a fin, el siguiente caso práctico recorre una auditoría autorizada sobre dos servicios expuestos en un mismo rango. Ambos presentan indicios de riesgo similares, pero el análisis demuestra que solo uno constituye una vulnerabilidad real. El otro es un falso positivo originado por el backporting de parches, un matiz que marca la diferencia entre una alerta fundada y una conclusión precipitada.
Este recorrido resume la esencia del análisis con Shodan, observar es sencillo, pero validar cada hallazgo con rigor es lo que distingue un informe técnico fiable.
Este trabajo exige profesionales capaces de relacionar reconocimiento de infraestructuras, análisis de vulnerabilidades y evaluación de riesgos con metodologías de seguridad ofensiva. Precisamente, estas competencias forman parte del ámbito de especialización del Máster en Seguridad Ofensiva del Campus Internacional de Ciberseguridad, orientado al desarrollo de capacidades técnicas para identificar, analizar y evaluar debilidades en sistemas e infraestructuras.