La investigación forense digital reconstruye una intrusión a partir de evidencias de memoria, disco, registros y actividad de red. Su objetivo es determinar cómo entró el atacante, qué acciones ejecutó, qué sistemas e identidades comprometió y si llegó a sacar información de la organización, con conclusiones que cualquier otro analista pueda verificar.
El proceso avanza por fases que se apoyan unas en otras. Primero se preserva la evidencia según su volatilidad y después se reconstruye la línea temporal de la intrusión. A continuación se validan las hipótesis con artefactos e indicadores y, por último, se establece el alcance real del incidente, un trabajo que transforma hallazgos técnicos en inteligencia útil sobre el adversario.
Cómo se desarrolla una investigación forense digital tras una intrusión
Una investigación forense digital eficaz empieza con una pregunta concreta, no con una recogida indiscriminada de artefactos. Saber qué se quiere demostrar ayuda a decidir qué evidencias hay que adquirir de inmediato y cuáles pueden esperar. También permite descartar pronto las pistas que solo consumen tiempo.
Antes de tocar un solo sistema, conviene fijar el marco de actuación. Hay que confirmar la autorización para intervenir y delimitar qué equipos, cuentas y periodo entran en el análisis. La preservación debe coordinarse con la contención, porque aislar un host o restablecer credenciales borra rastros que aún no se han recogido. También debe ajustarse a las obligaciones legales y de protección de datos aplicables.
Con ese marco definido, el valor de la investigación está en la correlación. La telemetría de los equipos finales (endpoints), las autenticaciones, los registros de red y la actividad sobre identidades cuentan partes distintas de la misma historia. Cada hallazgo debe situarse en el tiempo y vincularse a una hipótesis verificable, porque un indicador aislado rara vez basta para sostener una conclusión. Los cuatro bloques siguientes recorren ese camino, desde la adquisición de la evidencia hasta la valoración del alcance.
La pregunta correcta decide qué evidencia se recoge, y la evidencia decide qué respuesta se sostiene
Cómo preservar y adquirir la evidencia digital tras una intrusión
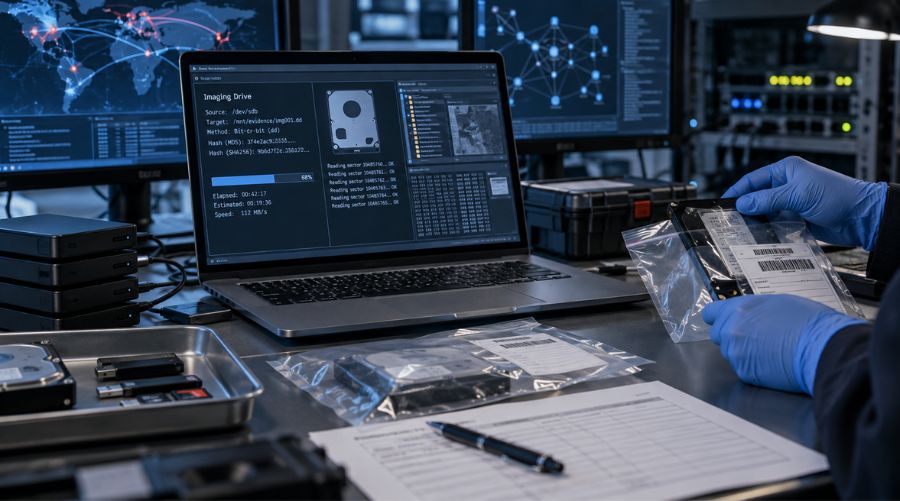
La adquisición se planifica según la volatilidad, el valor de cada evidencia y el riesgo de perderla. La información volátil se recoge antes de reiniciar equipos, cerrar procesos o modificar configuraciones, porque cualquiera de esas acciones altera rastros clave. La urgencia no afecta solo a la memoria. Los registros de los servicios cloud y del SIEM, la plataforma que recoge y correlaciona los eventos de seguridad, tienen periodos de retención limitados y pueden perderse antes que un disco.
Las principales fuentes que deben valorarse son:
- Memoria RAM: Conserva procesos activos, conexiones de red, módulos cargados, sesiones abiertas y posibles credenciales que desaparecen al apagar o reiniciar el sistema.
- Disco y sistema de archivos: La imagen forense preserva persistencias, scripts, binarios, archivos eliminados y metadatos, y permite trabajar sobre una copia sin alterar el soporte original.
- Registros (logs) y telemetría: Los eventos del EDR (detección y respuesta en equipos), el SIEM, el firewall, el proxy, la VPN y los servicios de identidad relacionan la actividad entre activos y muestran lo que no queda en el endpoint.
- Artefactos del sistema: Windows y Linux guardan rastros de ejecución, autenticación, persistencia y cambios de configuración que vinculan una acción con un usuario, un proceso y un momento.
- Red y cloud: DNS, flujos de red, eventos de IAM (gestión de identidades y accesos) y registros de auditoría del plano de control amplían la investigación cuando el atacante ha operado sobre infraestructura remota.
Cada evidencia debe quedar respaldada por su cadena de custodia. Hay que registrar quién la recoge, accede o transfiere, cuándo y con qué fin. También se anotan su origen, el procedimiento seguido y la herramienta empleada con su versión. El hash verifica la integridad de cada copia, pero no sustituye ese registro. Si la adquisición se realiza con el sistema encendido, sus efectos deben minimizarse y documentarse. Elegir bien las herramientas y técnicas de informática forense hace que el análisis sobre copias verificadas sea reproducible mientras el original permanece protegido.
Cómo reconstruir el timeline de una investigación forense digital
El timeline, o línea temporal, ordena lo ocurrido y muestra cómo se relacionan entre sí las acciones del atacante. Antes de construirlo hay que normalizar todas las marcas de tiempo a una referencia común, habitualmente UTC. Las zonas horarias y los desfases conocidos entre sistemas se registran y se tienen en cuenta al correlacionar, conservando siempre las marcas originales de cada evidencia.
El siguiente cuadro orienta qué evidencias buscar según el comportamiento observado. No es una cronología fija, porque estas acciones se pueden repetir, solaparse o no aparecer en una intrusión:
| Comportamiento | Evidencia que buscar | Fuente forense |
|---|---|---|
| Acceso inicial | Inicios de sesión anómalos, conexiones externas o actividad asociada al primer sistema comprometido | VPN, autenticaciones, EDR, firewall |
| Ejecución | Procesos iniciados, comandos, scripts y relaciones entre procesos padre e hijo | Memoria, EDR, logs del sistema |
| Persistencia | Servicios, tareas programadas, claves de inicio o mecanismos equivalentes | Registro de Windows, sistema de archivos, logs |
| Escalada de privilegios | Cambios de grupos, uso de cuentas privilegiadas o alteraciones de permisos | Active Directory, eventos de autenticación, EDR |
| Movimiento lateral | Conexiones entre equipos, sesiones remotas y uso de credenciales desde nuevos hosts | RDP, SMB, WinRM, firewall, EDR |
| Exfiltración | Preparación de archivos, transferencias y conexiones salientes que apunten a una salida no autorizada de datos | Proxy, firewall, DNS, telemetría de red |
| Eliminación de rastros | Borrado de registros, huecos temporales o modificaciones destinadas a ocultar actividad | Logs locales, SIEM, EDR |
El valor del timeline no está en ordenar marcas de tiempo, sino en contrastarlas. Siempre que haya datos suficientes, una misma acción debe confirmarse con varias fuentes independientes. Una autenticación remota gana peso cuando coincide con actividad de procesos, una conexión de red y una ejecución posterior en el sistema destino. Esa correlación separa un evento legítimo de una acción del atacante y apoya la reconstrucción en evidencias, no en coincidencias.
Cómo validar hipótesis mediante artefactos, TTPs e IoCs
Una hipótesis solo sirve si se puede confirmar o descartar con evidencias concretas. El analista no parte de una conclusión cerrada. Trabaja con una explicación provisional de lo ocurrido y la contrasta después con los artefactos, registros y comportamientos observados durante la intrusión.
Encontrar un indicio compatible no basta para dar una hipótesis por buena. Si apunta a un movimiento lateral mediante RDP, localizar una conexión remota es solo el punto de partida. Hay que comprobar la cuenta utilizada, el sistema de origen, el host destino, la secuencia de autenticación y la actividad ejecutada tras el acceso. Cuando todo coincide en el tiempo y describe una misma acción, la hipótesis gana solidez.
Cada nivel de evidencia aporta una lectura distinta del ataque. Los indicadores de compromiso (IoCs), como hashes, direcciones IP, dominios o rutas, ayudan a localizar elementos asociados al incidente. Por sí solos, sin embargo, no explican cómo actuó el atacante. Esa dimensión la aportan las tácticas, técnicas y procedimientos (TTPs), que describen su comportamiento. Los artefactos forenses, por su parte, muestran los rastros concretos que dejó en cada sistema. Solo la combinación de los tres permite interpretar la intrusión con precisión.
Validar también exige buscar lo que contradice la hipótesis. Si los registros no confirman el origen esperado, si la actividad posterior no encaja con el acceso detectado o si otra técnica explica mejor los hallazgos, hay que revisar el planteamiento. Una investigación sólida ajusta la teoría a lo que las evidencias demuestran, nunca al revés.
Cómo determinar el alcance, el impacto y una posible exfiltración
Identificar el primer sistema comprometido no basta para cerrar la investigación. El análisis debe establecer hasta dónde llegó el atacante, qué identidades utilizó, qué recursos tuvo a su alcance y si hay pruebas de que recopiló o sacó información. Conviene separar tres dimensiones que responden a preguntas distintas:
- Alcance del compromiso: Delimita qué sistemas, cuentas y servicios quedaron relacionados con la intrusión. Las conexiones entre hosts, los accesos privilegiados y los movimientos laterales muestran cuánto se amplió el perímetro inicial y qué activos se comprometieron realmente.
- Impacto sobre sistemas e identidades: Determina qué configuraciones y controles se alteraron, qué permisos cambiaron, qué persistencias se crearon y qué credenciales privilegiadas se usaron sobre recursos críticos.
- Evidencias de exfiltración: La exfiltración, o salida no autorizada de datos, exige distinguir entre acceder a la información, prepararla para su envío (staging) y sacarla de forma efectiva. Comprimir archivos no demuestra por sí solo una salida de datos. Esa conclusión requiere relacionar la preparación, la actividad de usuario y las transferencias con un análisis del tráfico de red compatible con la ventana temporal investigada.
Tampoco la ausencia de pruebas permite descartar una exfiltración, sobre todo si faltan registros o su retención no cubre el periodo afectado. Cuando las tres dimensiones encajan con la cronología, los artefactos y las hipótesis validadas, la investigación explica el impacto real del incidente.
Todo ello se traslada al informe final. Debe recoger el alcance, las fuentes y métodos utilizados, las evidencias, la cronología y las conclusiones. Tiene que separar los hechos comprobados de las hipótesis y las cuestiones no resueltas, y explicar las limitaciones de los datos disponibles.
Llegar a ese punto exige algo más que dominar herramientas. Analizar actores, TTPs e indicadores para convertir cada hallazgo en conocimiento accionable forma parte del trabajo que se desarrolla en el Máster en Ciberinteligencia, donde el análisis técnico se conecta con la comprensión operativa de las amenazas.
Preguntas frecuentes sobre investigación forense digital
¿Qué diferencia hay entre la investigación forense digital y la respuesta a incidentes?
La respuesta a incidentes busca detener el ataque, contenerlo y recuperar la operación lo antes posible. La investigación forense digital se centra en explicar lo ocurrido con evidencias preservadas y verificables. Ambas avanzan en paralelo y se condicionan, porque una contención precipitada destruye rastros que la investigación todavía necesita.
¿Qué normas y guías orientan la adquisición de evidencias digitales?
Las referencias más extendidas son la RFC 3227, que establece el orden de volatilidad en la recogida, y la ISO/IEC 27037, centrada en identificar, recopilar, adquirir y preservar evidencia digital. La NIST SP 800-86 integra las técnicas forenses en la respuesta a incidentes. En España, la UNE 71506 define una metodología para el análisis forense de evidencias electrónicas.
¿Qué herramientas se usan en una investigación forense digital?
Depende de la fase. Para adquirir imágenes de disco se emplea FTK Imager, y para analizar la memoria, Volatility. KAPE y Velociraptor agilizan el triaje y la recogida de artefactos en uno o muchos equipos, mientras que Plaso genera supertimelines a partir de múltiples fuentes. Autopsy completa el análisis del sistema de archivos.
¿Qué perfil profesional realiza una investigación forense digital?
Suele encargarse un analista DFIR (Digital Forensics and Incident Response), que combina conocimientos de sistemas Windows y Linux, redes, identidades y entornos cloud. Además de dominar las herramientas, necesita método para formular hipótesis, rigor al documentar y capacidad para explicar sus conclusiones. A menudo colabora con equipos de threat hunting e inteligencia de amenazas.